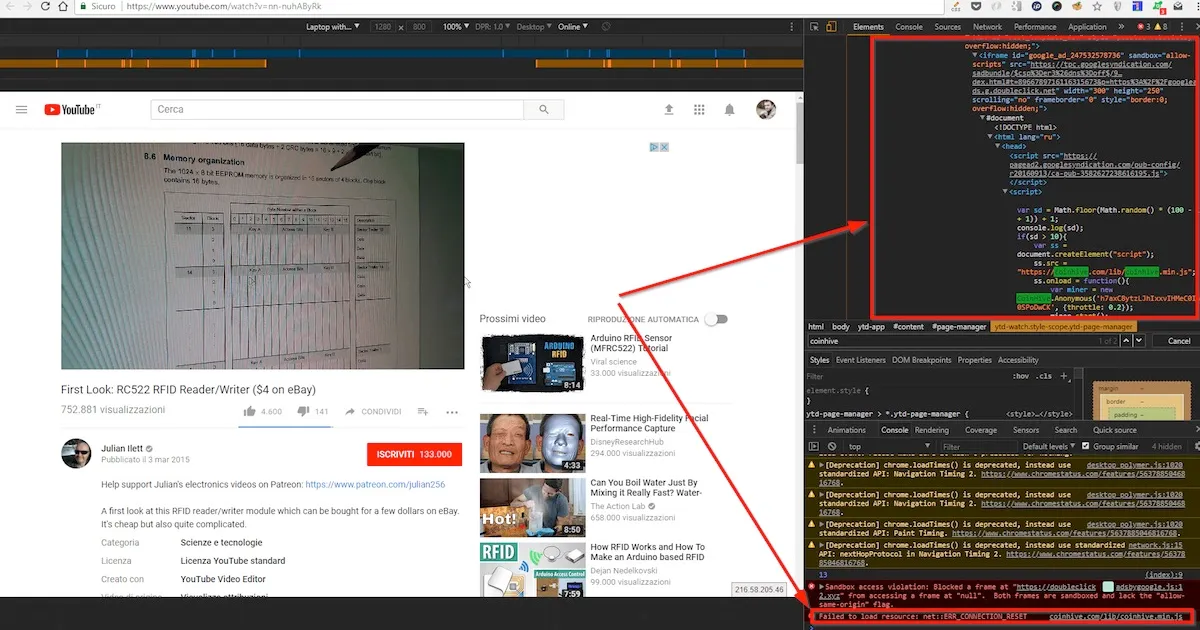
Crypto Miner (Coinhive) in YouTube Ads
Durante la normale navigazione su YouTube, l'antivirus Avast ha segnalato un annuncio infetto da un crypto miner Coinhive
Durante la normale navigazione su YouTube, a un certo punto, l’antivirus Avast ha segnalato qualcosa che non andava bene. Da Chrome Inspector è emerso che uno degli annunci era infetto e cercava di caricare un crypto miner di Coinhive.
Tutto è stato segnalato a Google.
Senza risposta. Complimenti Google.
Cos’era Coinhive
Coinhive era un servizio che forniva uno script JavaScript per minare la criptovaluta Monero direttamente nel browser dei visitatori di un sito, sfruttandone la CPU. Nato come alternativa “legittima” alla pubblicità classica (far minare il visitatore invece di mostrargli banner), è stato rapidamente adottato in modo malevolo: bastava iniettarlo — in un sito compromesso o, come in questo caso, in un annuncio pubblicitario — per far minare a insaputa dell’utente, con la CPU che schizzava al 100% e la ventola del laptop impazzita.
Come finiva dentro le ads
Le reti pubblicitarie come Google Ads accettano creatività (spesso semplici tag HTML/JS) da migliaia di inserzionisti diversi. Bastava che un solo inserzionista malevolo superasse la revisione automatica con un annuncio che, una volta caricato, iniettava lo script di mining — e milioni di utenti finivano a minare Monero per conto di qualcun altro senza saperlo. Il fenomeno, noto come cryptojacking, ha colpito nel 2017-2018 numerosi siti e reti pubblicitarie di primo piano, non solo YouTube.
Come è andata a finire
Coinhive ha chiuso nel marzo 2019, dopo il crollo del valore di Monero e l’adozione diffusa di blocchi da parte di antivirus, ad blocker (uBlock Origin) ed estensioni dedicate come NoCoin — la stessa pressione che, di fatto, ha reso il suo modello di business non più sostenibile.

Co-Fondatore & CTO presso PAPION. Senior full-stack engineer specializzato in React, TypeScript, Node.js e sicurezza applicativa.